
Staatliche APT-Gruppen setzen KI auf unterschiedlichen Wegen ein
Staatlich unterstützte Cyberakteure in China, Russland, Nordkorea und Iran greifen auf unterschiedliche Strategien zurück, um KI für ihre Operationen zu nutzen. Eine TrendAI-Studie zeigt, dass dabei nicht nur die Leistungsfähigkeit einzelner Modelle entscheidend ist, sondern vor allem der Zugang zu ihnen. Für Verteidiger könnte die Erkennung schwieriger werden, wenn Angreifer verstärkt auf eigene oder lokal betriebene Modelle ausweichen.
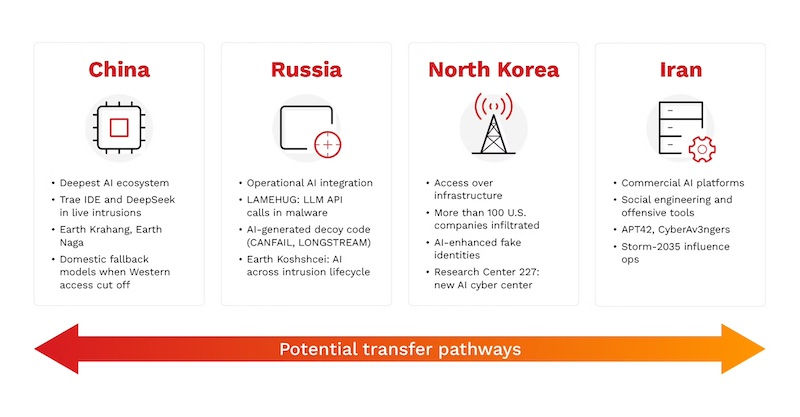
Die Studie „AI Statecraft and Cyberthreats in 2026 – How National AI Ecosystems Shape APT AI Adoption“ untersucht, wie staatliche APT-Akteure in China, Russland, Nordkorea und Iran KI in Cyberoperationen einbinden. Die Unterschiede reichen von einem ausgeprägten eigenen KI-Ökosystem in China über den pragmatischen Einsatz verfügbarer Modelle in Russland bis zu verschiedenen Zugangswegen in Nordkorea und der Nutzung kommerzieller KI-Dienste durch iranische Akteure.
Derzeit laufen die meisten beobachteten Fälle staatsnaher KI-Nutzung über kommerzielle Anbieter. Eine stärkere Nutzung eigener Modelle könnte die Sichtbarkeit für Verteidiger jedoch reduzieren, weil Verbindungen zu externen KI-Diensten bei lokal oder national betriebenen Modellen vollständig entfallen können.
Russland nutzt KI entlang der Angriffskette
Russische APT-Akteure setzen verfügbare KI-Modelle ein, um bestehende Cyber- und Spionageaktivitäten zu beschleunigen. Die untersuchten Einsatzgebiete umfassen Reconnaissance, Social Engineering, Malware-Entwicklung, Obfuskation und Aktivitäten nach einer erfolgreichen Kompromittierung.
In der von TrendAI analysierten Kampagne GTG-20006, die mit Earth Koshchei in Verbindung steht, wurde KI über nahezu die gesamte Angriffskette eingesetzt. Mehr als 20 Organisationen waren betroffen, insbesondere in der Ukraine und Europa. Zu den Zielen gehörten Regierungs-, diplomatische und Verteidigungsorganisationen sowie Hersteller und Zulieferer aus dem Drohnenbereich. Wurde Malware erkannt, konnten KI-Agenten diese autonom verändern und neu erstellen, bis sie nicht mehr detektiert wurde.
Dass dafür nicht zwingend westliche Frontier-Modelle notwendig sind, zeigt ein weiterer untersuchter Fall: LAMEHUG verwendete Qwen2.5-Coder über die Hugging-Face-API, um während einer laufenden Operation dynamisch Windows-Befehle zu generieren.
China verfügt über eigene Ausweichmöglichkeiten
Unter den vier untersuchten Staaten verfügt China mit Modellen wie Qwen, DeepSeek, GLM und MiniMax über das am stärksten ausgeprägte heimische KI-Ökosystem. Dadurch stehen nicht nur eigene KI-Fähigkeiten zur Verfügung. Akteure können auch auf alternative Modelle ausweichen, wenn westliche Dienste nicht verfügbar sind.
Die Untersuchung dokumentiert mehrere Fälle, in denen China-nahe Akteure KI für Vulnerability Research, die Anpassung von Exploits, Malware-Entwicklung und Post-Compromise-Aktivitäten einsetzten. In einem Fall wechselte ein Akteur während einer laufenden Operation von Claude Opus 4.6 auf Xiaomis MiMo-V2.5-Pro, nachdem Probleme mit dem westlichen Modell aufgetreten waren.
Nordkorea verfolgt wiederum einen anderen Ansatz. Dort werden ausländische KI-Dienste mit lokal betriebenen Modellen und Zugängen über im Ausland tätige IT-Arbeitskräfte kombiniert. KI kommt unter anderem bei gefälschten Identitäten, KI-generierten Lebensläufen, Face-Swaps und Bewerbungsgesprächen zum Einsatz. Über dieses sogenannte IT-Worker-Modell können Akteure potenziell Zugang zu Quellcode, internen Systemen und proprietären Daten westlicher Unternehmen erhalten. Lokal betriebene LLM-Umgebungen verlagern Aktivitäten zugleich teilweise außerhalb der Sichtbarkeit kommerzieller Anbieter.
Iran setzt vor allem auf kommerzielle KI-Dienste
Bei iranischen Akteuren steht die Nutzung kommerziell verfügbarer KI-Dienste im Vordergrund. APT42 verwendete Gemini für Reconnaissance, gezieltes Social Engineering, Tool-Entwicklung, Debugging und Exploit Research und setzte KI damit in mehreren Phasen seiner Operationen ein.
CyberAv3ngers nutzte ChatGPT für die Aufklärung industrieller Kontrollsysteme und von Komponenten wie PLCs und Modbus. Der Einsatz kommerzieller KI erstreckt sich damit auch auf OT-Umgebungen. Bei der Operation Storm-2035 setzte ein mit Iran in Verbindung stehender Akteur ChatGPT zudem ein, um politische Inhalte zu erstellen, zu übersetzen und an unterschiedliche Zielgruppen anzupassen.
Verhaltensindikatoren gewinnen für die Abwehr an Bedeutung
Die unterschiedlichen Zugangswege verändern auch die Anforderungen an die Verteidigung. Werden lokale oder nationale Modelle eingesetzt, fehlen möglicherweise Verbindungen zu externen KI-Diensten als Erkennungsmerkmal. Gleichzeitig können KI-Agenten und KI-generierter Code etablierte Angriffsmuster verändern.
Damit gewinnen Verhaltensindikatoren an Bedeutung. Die Studie nennt unter anderem schnelle oder wiederholte Enumeration, automatisierte Tool-Aufrufe, maschinell getaktete Aktionen, Credential-Zugriffe und laterale Bewegungen.
Auch bei der Attribution könnte der eigentliche Code weniger aussagekräftig werden. Infrastruktur, Zielauswahl, Zugangswege und das Verhalten innerhalb einer Kampagne rücken dadurch stärker in den Mittelpunkt.

„Die wichtige Veränderung besteht darin, dass staatlich unterstützte Angreifer nicht die fortschrittlichsten KI-Modelle besitzen müssen, um von ihnen zu profitieren“,
so Feike Hacquebord, Principal Threat Researcher bei TrendAI und Co-Autor der Studie.
„Entscheidend ist der Zugang.
Wir beobachten bereits, dass KI eingesetzt wird, um Aufklärung, Social Engineering, Malware-Entwicklung und Aktivitäten nach einer Kompromittierung zu beschleunigen.
Für Verteidiger bedeutet das, weniger darauf zu fokussieren, welches Modell ein Angreifer möglicherweise nutzt, und stattdessen stärker auf die höhere Geschwindigkeit, Skalierung und Automatisierung zu achten, die KI etablierten Angriffstechniken verleiht.“
it&d business Redaktion


Kommentare